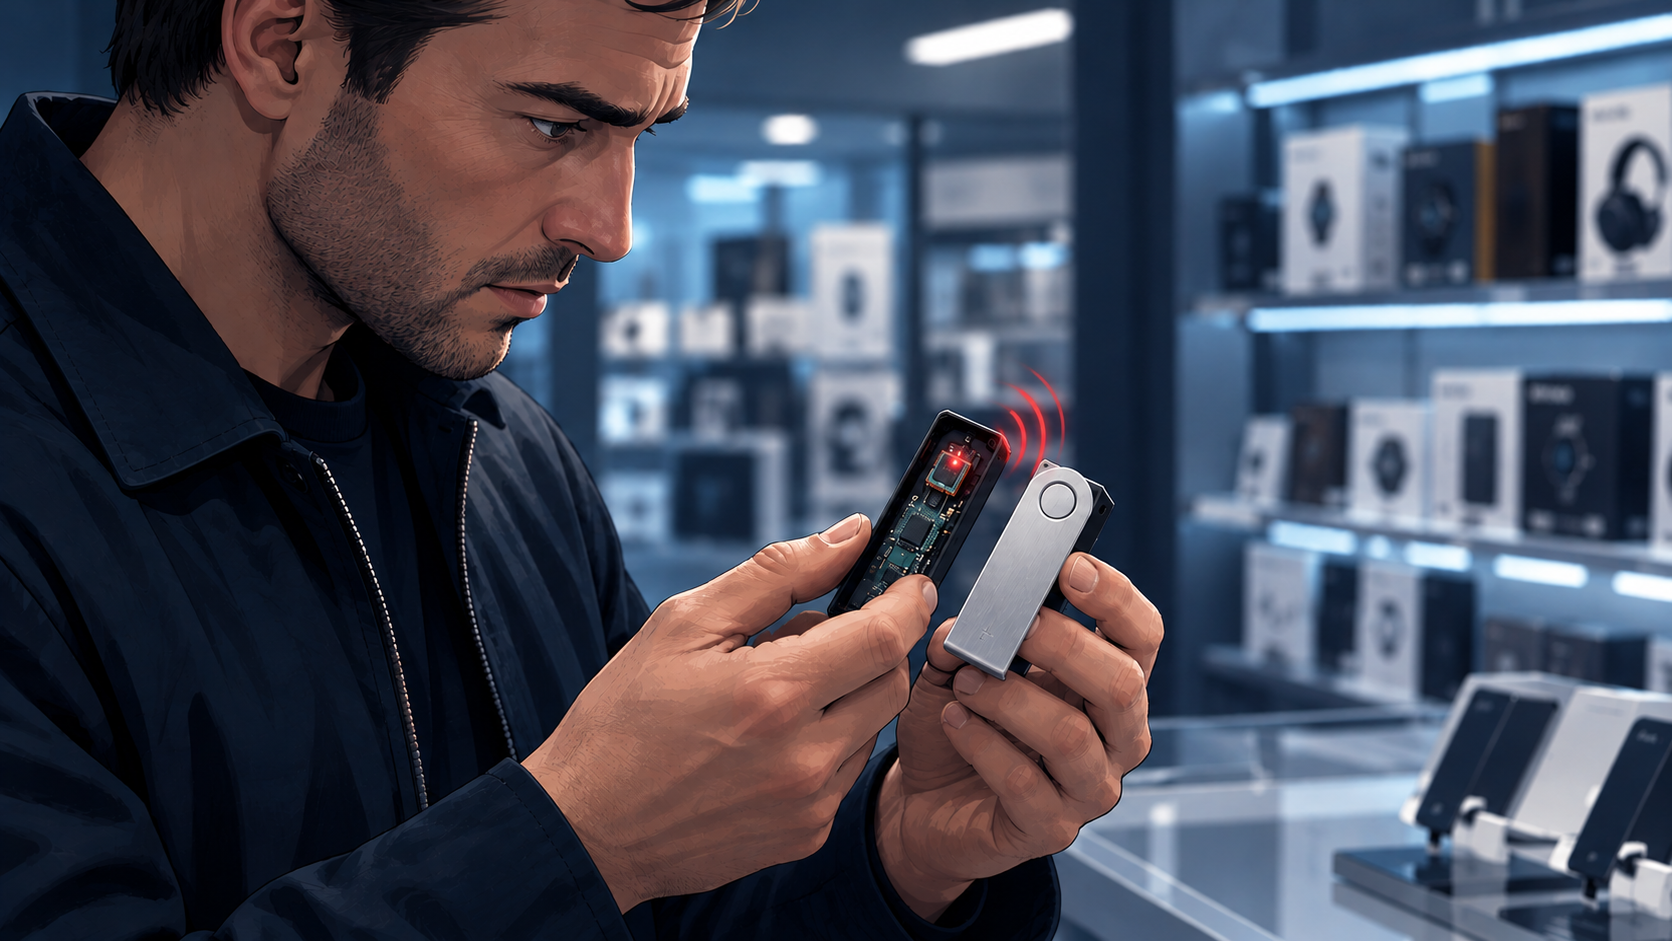
Покупатель под ником Johannes сообщил в соцсети X, что нашёл 4G-имплант и дополнительные кабели в аппаратном кошельке Ledger, купленном в магазине MediaMarkt. Это уже второе такое устройство из европейских магазинов, и находка показывает, что модификации не ограничены реселлером CryptoBilis и Юго-Восточной Азией.
Что нашёл Johannes в магазинах MediaMarkt
12 октября 2026 года Johannes купил второй кошелёк Ledger в другом магазине MediaMarkt. Внутри оказались те же несанкционированные модификации, что и в первом устройстве: дополнительные кабели и LTE-модуль. Распаковку он записал на видео прямо в магазине.
По словам покупателя, сотрудник MediaMarkt подтвердил, что кошелёк до него никто не покупал и не возвращал: возвращённые устройства магазин не перепродаёт, а отправляет напрямую производителю. В записях магазина поставщиком значится Aqipa GmbH.
Johannes увидел в этом признак компрометации цепочки поставок в Европе и призвал Ledger начать немедленный отзыв продукции. По его оценке, под угрозой может оказаться товар MediaMarkt и Saturn — более 1 000 магазинов в 11 странах. Первый кошелёк он передал бывшему главе Mt. Gox Марку Карпелесу (Mark Karpelès), второй отправил на анализ в Ledger.
Что известно об Aqipa GmbH
Австрийская Aqipa GmbH со штаб-квартирой в Кундле объявила о партнёрстве с Ledger 1 августа 2023 года. Тогда компания начала распространять аппаратные кошельки бренда в Германии и Австрии. На сайте Aqipa модели Nano X, Nano S Plus, Flex и Stax по-прежнему представлены в октябре 2026 года.
Официальных заявлений от MediaMarkt, Saturn и Aqipa GmbH по поводу найденных устройств на 13 октября не поступало.
Как развивалась история с имплантами
Тема модифицированных кошельков Ledger возникла не вчера. В августе специалист по аппаратной безопасности Джо Гранд (Joe Grand) на конференции Hardwear.io 2026 представил разбор шпионского чипа в поддельном Ledger, в который тайно встроен 4G-модем.
9 октября Карпелес сообщил, что присланный из Малайзии Ledger Nano X пришёл в целой термоусадочной упаковке, но внутри скрывал 4G-имплант. В тот же период Ledger начала расследование сообщений о потере средств у владельцев устройств, купленных у официального реселлера CryptoBilis в Индонезии, Малайзии и на Филиппинах. Компания попросила реселлера приостановить продажи, а пользователям посоветовала не инициализировать кошельки, приобретённые там за последние 90 дней. Тем, кто уже настроил устройство, она предложила перевести активы на новый кошелёк с новой seed-фразой.
13 октября исследовательская команда Ledger Donjon, которая занимается безопасностью продуктов компании, опубликовала результаты анализа. Имплант в устройстве пострадавшего пользователя обнаружили 10 октября. Он расположен внутри корпуса, считывает данные с экрана, включая 24-словную seed-фразу в момент настройки, и передаёт их по LTE через eSIM. Secure Element и операционную систему Ledger имплант не затрагивает. Все подтверждённые случаи потери средств связаны с инцидентом 9 октября и касаются устройств, проданных через CryptoBilis.
Ончейн-аналитики оценивали ущерб от устройств CryptoBilis в диапазоне от более чем $86 млн (данные Specter на 9 октября) до около $93,2 млн по 315 кошелькам в шести блокчейнах (данные Bitquery на 10 октября). Ledger эти цифры полностью не подтвердила.
Что остаётся неподтверждённым
Ledger заявила, что изучает сообщения об имплантах в других устройствах и регионах. Случаев потери средств с кошельков, купленных не через CryptoBilis, компания пока не подтвердила. Связь европейских находок Johannes с инцидентом в Юго-Восточной Азии она также не установила.
Два кошелька из разных магазинов MediaMarkt с одинаковыми модификациями и общий поставщик в записях магазина говорят о том, что вопрос выходит за рамки одного реселлера. Результаты анализа устройств, переданных Карпелесу и Ledger, покажут, идёт ли речь об одной схеме или о нескольких независимых случаях.
Мнение ИИ
С точки зрения машинного анализа данных, эта история повторяет старый урок: сейф можно сделать неприступным, но дверцу в нём всё равно открывает человек. Secure Element бережёт ключ, а 24 слова на экране в момент настройки видит любой, кто смотрит на дисплей, в том числе паразитный модуль. Исторический паттерн знаком: в декабре 2018 года, после презентации wallet.fail, Ledger объяснила, что Nano S намеренно сделан легко вскрываемым, чтобы владелец сам проверил целостность устройства. Так ответственность за проверку перешла к покупателю.
▼
Самые интересные и важные новости на нашем канале в Telegram