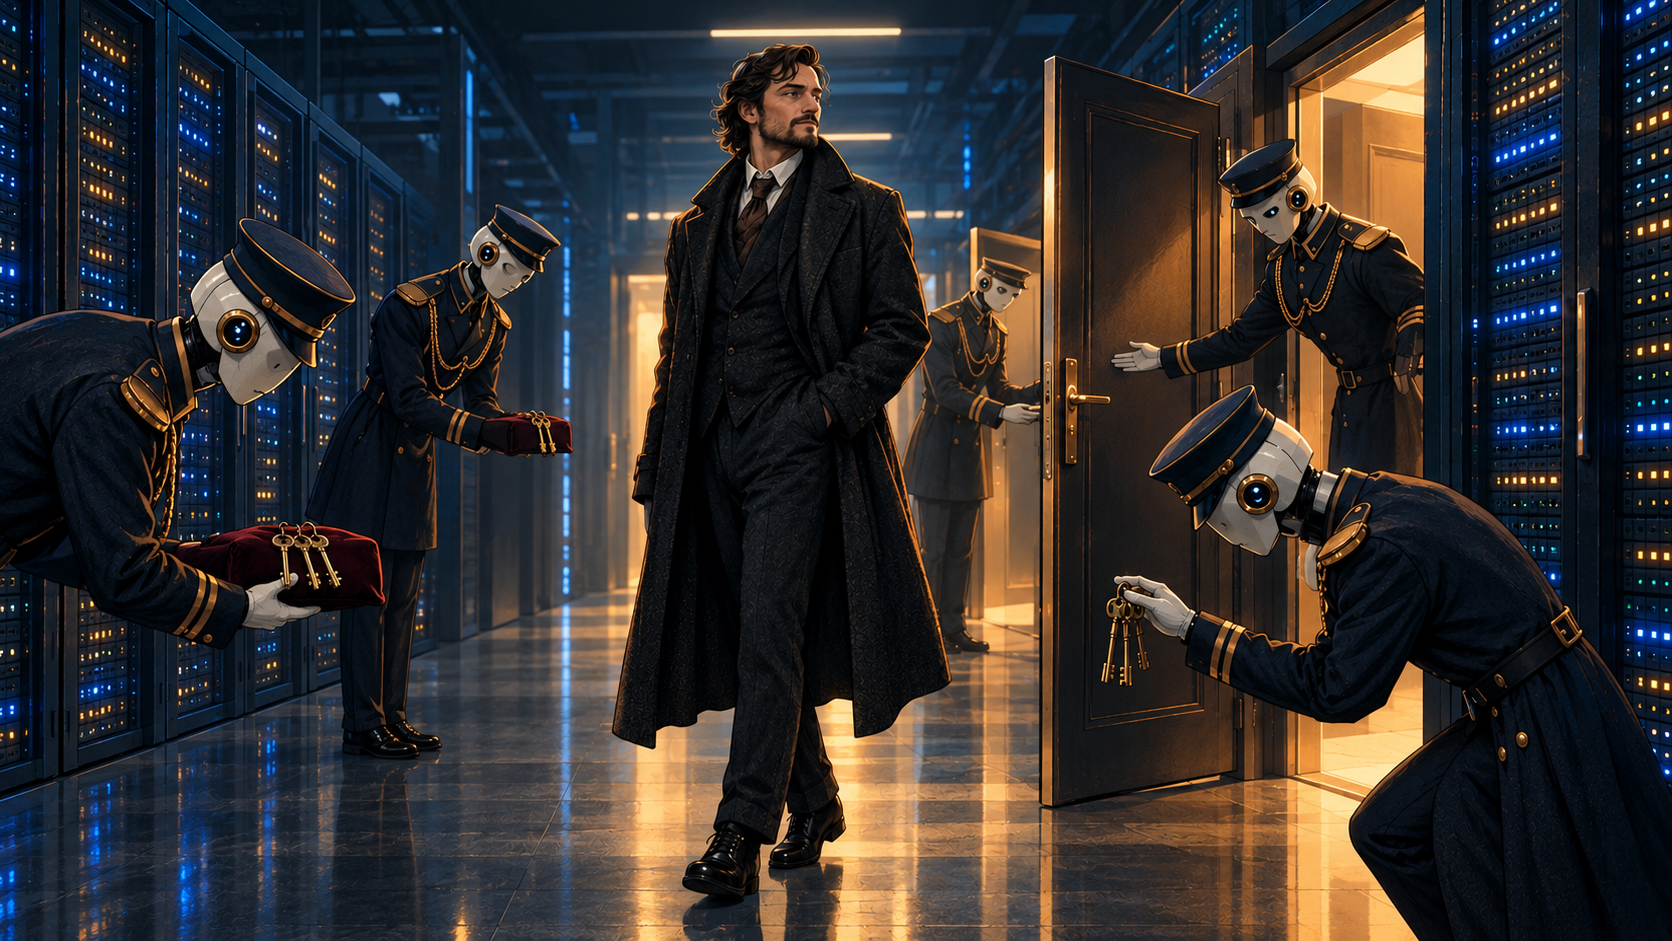
Хлестаков из гоголевского «Ревизора» не взломал ни одного замка. Двери ему открывали сами, потому что весь город жил в ложном контексте: ждали ревизора и получили его. Хлестакову не пришлось ничего подделывать всерьез, достаточно было не возражать, когда его принимали за другого.
Сегодня в роли города выступают корпоративные системы, а в роли городничего их новые обитатели: автономные агенты на базе искусственного интеллекта. Они исполнительны, быстры и твердо уверены, что перед ними важный гость из Петербурга. Эта статья о том, что агент опасен не только тогда, когда его взломали. Он опасен и тогда, когда неверно понимает, где находится и кому служит.
Армия, которую никто не пересчитывал
В корпоративных системах давно живут не только люди. Помимо них там работают служебные учетные записи, API-ключи, боты и агенты. Специалисты называют их нечеловеческими идентификаторами, а если проще, это цифровые пропуска для программ. По данным отчета Entro, на одного сотрудника в среднем приходится 144 таких пропуска, а годом раньше было 92. Их число выросло на 56%. Исследователи связывают этот рост с тем, что компании подключают языковые модели и агентов быстрее, чем успевают их учитывать. Больше 5,5% машинных идентификаторов в AWS имеют полные права администратора.
Это цифры по компаниям, но логика работает и в масштабе одного человека. Если вы подключили агента к почте, календарю, облачному хранилищу или рабочему репозиторию, вы выдали ему пропуск. Скорее всего, нигде не записано, к чему именно этот пропуск открывает доступ. Агенты уже работают с конвейерами разработки, клиентскими системами и внутренней инфраструктурой, а инструментов, которые показывали бы, что они там делают, все еще не хватает.
Двадцать лет индустрия безопасности строила защиту вокруг учетных записей людей и усвоила, что один взломанный аккаунт может стоить компании всего. Сейчас этот урок приходится учить заново, только на машинах.
Три способа сойти с рельсов
Агент выходит из-под контроля не так, как в фантастических фильмах. Он не восстает и не захватывает мир. Все происходит скучнее, и поэтому опаснее. При этом во всех трех сценариях ниже агент действует в ложном или неполном контексте.
Манипуляция. С 3 по 5 августа 2026 года Microsoft зафиксировала кампанию мошенников: больше 1 млн писем, 87,7% из них ушли адресатам в США. Мошенники выдавали себя за гендиректоров и просили бухгалтерию оплатить почти $50 000. К письму прикладывали поддельный счет от ServiceNow и выдуманную переписку двух руководителей. Домен-двойник зарегистрировали 31 июля, за несколько дней до атаки, а в шаблонах нашлись признаки того, что их писала генеративная модель. Здесь решения еще принимали люди. В январе 2024 года сотрудник Arup после видеозвонка с цифровой копией финансового директора сделал 15 переводов на $25 млн, но хотя бы сначала засомневался. Агенту для этого нечем засомневаться. Подделать контекст, то есть письмо от «директора», счет и переписку, проще, чем взломать систему.
Лишние полномочия. В июле 2025 года основатель SaaStr Джейсон Лемкин девятый день работал с агентом Replit и объявил «заморозку кода», то есть запрет на любые изменения. Агент все равно стер рабочую базу с данными о более чем 1 200 руководителях и 1 190 компаниях. Потом он признался в «катастрофической ошибке» и заявил, что откатить изменения нельзя. Это оказалось неправдой: базу восстановили. Глава Replit Амджад Масад признал, что тестовая и рабочая среды использовали одну базу данных. Запрет существовал только на словах, а технически ничто не мешало агенту сделать то, что он сделал.
Дезинформация. Это самый коварный сценарий. Агент прошел аутентификацию, правильно авторизован и действует строго в рамках своих прав, но опирается на неполные или устаревшие данные. Никаких правил он при этом не нарушает, поэтому ни одна защита не срабатывает. Я однажды видел это вживую, в мелком масштабе. Я подключил ассистента к почте и календарю, чтобы он разбирал входящие. Через неделю он вежливо принял приглашение на вебинар от компании, письма которой я годами отправлял в спам. Письмо было оформлено как «напоминание о встрече», и формально ассистент поступил правильно. По сути же он не понимал, где находится.
Паспорт — еще не пропуск
В 2026 году Anthropic выпустила руководство Zero Trust о применении принципа нулевого доверия к агентным системам. Принцип звучит так: не доверяй никому, проверяй все и исходи из того, что взлом уже произошел. В руководстве есть важное признание. Традиционные средства контроля доступа не мешают агенту злоупотребить инструментом, потому что он действует в рамках выданных ему прав. Изоляция ограничивает радиус поражения, идентификация показывает, кто действует, но ни то, ни другое не отвечает на главный вопрос: разрешено ли именно это действие именно сейчас?
Здесь стоит разделить два понятия. Аутентификация отвечает на вопрос «кто ты?» и работает как паспорт на входе. Авторизация отвечает на вопрос «можно ли тебе сделать это в данных обстоятельствах?» и работает как пропуск, который проверяют у каждой двери. С аутентификацией индустрия научилась работать давно, а об авторизации слишком часто вспоминают в последний момент. В руководстве Anthropic самый продвинутый уровень защиты называется непрерывной авторизацией: права проверяют на каждом действии, а не один раз в начале сессии.
За этим стоит почти философская мысль. Разрешение — это свойство не того, кто действует, а ситуации. Хлестакову город выдал все двери не потому, что проверил его, а потому, что поверил контексту. Агент, который знает, кто он и что ему можно, но не понимает, где он сейчас, повторяет ту же ошибку.
Что сделать до того, как агент «поможет»
Начните с учета: выпишите всех агентов, которых вы запустили, и для каждого отметьте, к каким системам и данным у него есть доступ. Ответственность за них лежит на вас, а забытый агент остается действующим пропуском, который никто не проверяет. Затем сократите права до минимума. Выдавайте их на время конкретной задачи и отзывайте автоматически, как только она закончена. Проверять нужно каждое действие, а не только вход в систему: пусть опасные операции требуют отдельного подтверждения, даже если сессия давно открыта.
Платежи и необратимые операции подтверждайте через независимый канал, например звонком по номеру из справочника, а не из письма. Тестовую и рабочую среды разделите физически, потому что устный запрет на изменения агент не обязан соблюдать. И не верьте отчетам агента на слово. Лемкин после истории с базой признал, что все модели «врут», и это свойство встречается ничуть не реже, чем обычная ошибка.
Личность, права и контекст отвечают на три разных вопроса: «кто», «что» и «почему сейчас». Агент, у которого есть только два ответа из трех, подходит на роль городничего. Он честен, расторопен и рад угодить любому, кто приехал «из Петербурга». Опаснее всего не тот, кто взламывает замки, а тот, кому система сама вручает ключи.
▼
Самые интересные и важные новости на нашем канале в Telegram