Ledger опубликовала официальный ответ на инцидент с 4G-имплантами: по версии компании, уязвимостей в чипе, операционной системе и серверах не было, а пострадали только устройства, которые прошли через скомпрометированный канал дистрибуции в Юго-Восточной Азии. В Ledger называют произошедшее локализованной атакой на дистрибуцию, а не системным взломом цепочки поставок.
Как работала схема
По данным компании, за операцией стояла хорошо организованная преступная группа. Участники в течение нескольких месяцев покупали подлинные кошельки Ledger, вскрывали корпуса и ставили внутрь скрытые компоненты, которые перехватывали seed-фразу при первоначальной настройке. Затем модифицированные устройства возвращались в продажу через реселлеров в Юго-Восточной Азии.
Для этого злоумышленники выстроили собственную инфраструктуру: логистику, серверы для сбора seed-фраз, а также системы для вывода и отмывания украденных средств. Группа вложила в подготовку миллионы долларов и действовала терпеливо, после чего нанесла удар одновременно по многим кошелькам.
Что показал разбор импланта
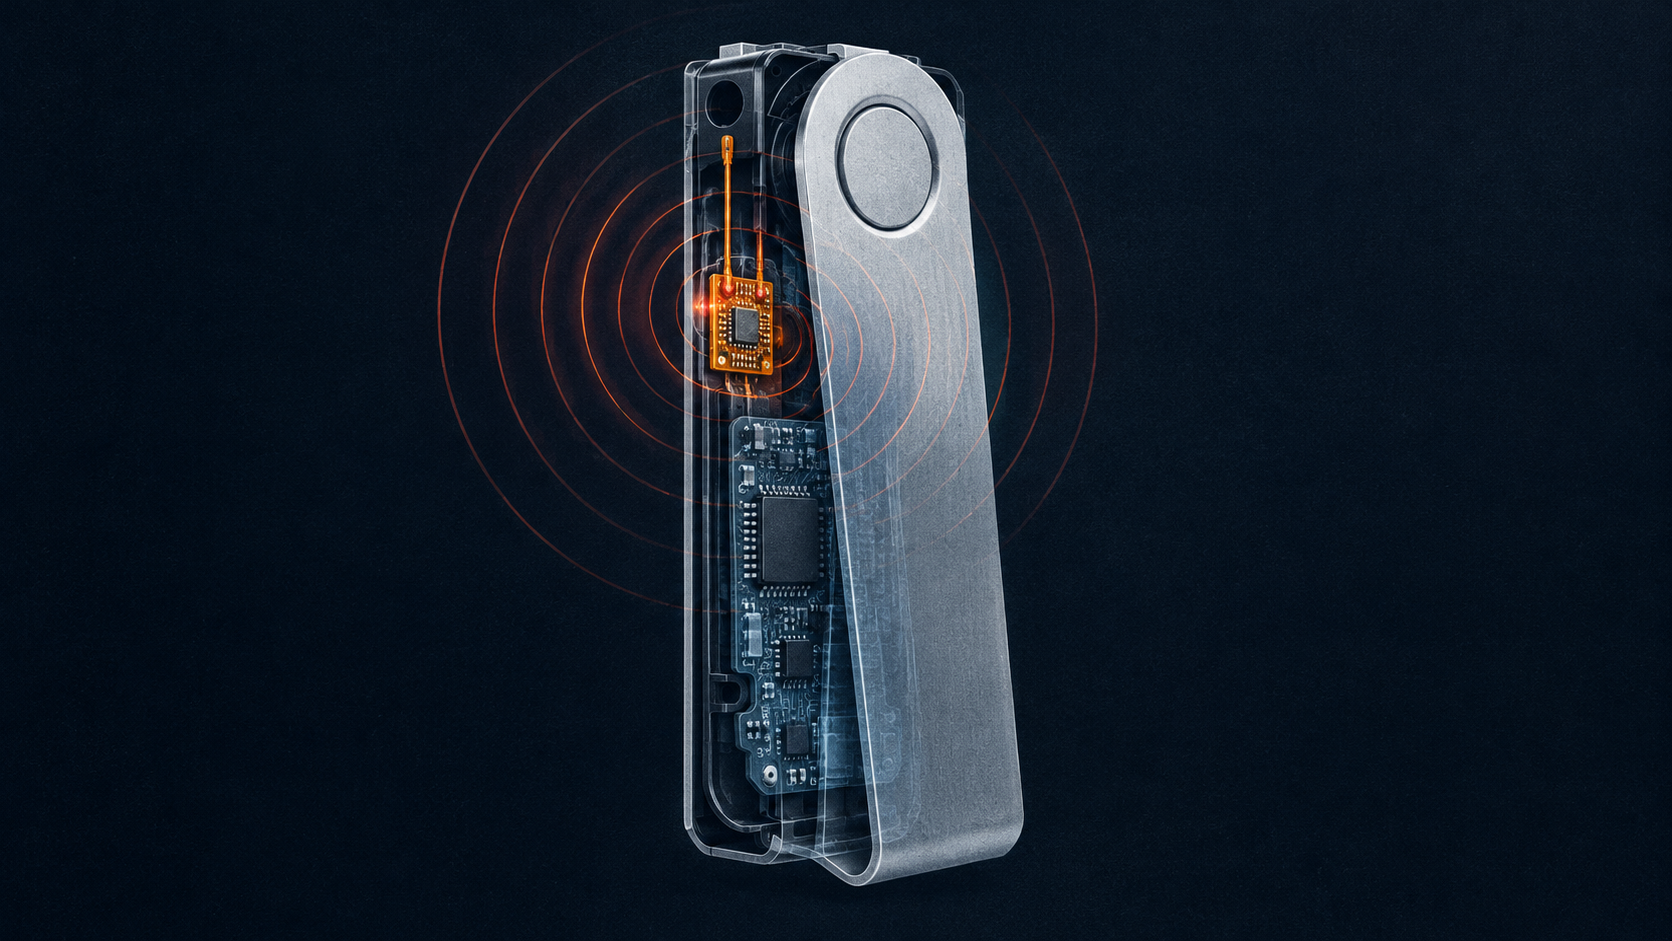
Лаборатория безопасности Ledger Donjon сообщила в соцсети X технические детали устройства. Имплант размещён внутри корпуса и считывает изображение на экране. При настройке кошелёк показывает 24-словную seed-фразу, и как только микроконтроллер импланта распознаёт эти экраны, он декодирует слова и отправляет их по LTE через предустановленную eSIM.
Важная деталь: это отдельный модуль. Он не затрагивает Secure Element и операционную систему Ledger, не влияет на транзакции и подписи. Иными словами, защищённые компоненты самого кошелька остались нетронутыми, а утечка происходила на уровне экрана.
Все подтверждённые случаи потери средств, связанные с инцидентом, который раскрыли 9 октября 2026 года, относятся к устройствам, проданным через реселлера CryptoBilis в Юго-Восточной Азии. О выводах средств с кошельков, купленных в других местах, компания не знает.
Ответные меры Ledger
Расследование, по словам компании, стало самым масштабным в её истории и затронуло все подразделения. Команды Ledger проводили контрольные закупки и вскрывали устройства в магазинах на локальных рынках, включая Германию, а также проверяли образцы на складах. Все проверенные устройства оказались чистыми. Собственные запасы компания дополнительно проверила на большой выборке и тоже не нашла компрометации.
Ledger потребовала от авторизованных партнёров приостановить продажи в Юго-Восточной Азии и Гонконге. Для реселлеров и дистрибьюторов действуют новые правила, вступившие в силу немедленно:
-
возвращённые устройства нельзя перепродавать в любой форме, даже если они выглядят новыми и невскрытыми;
-
продукты Ledger нельзя выставлять на полках и витринах, запас хранится на складе и передаётся покупателю в момент покупки;
-
о любых жалобах клиентов на необычные устройства нужно сообщать оперативно.
Компания также сотрудничает с правоохранительными органами и сообществом экспертов по безопасности, чтобы отследить украденные средства и демонтировать инфраструктуру атакующих. Официальный аккаунт Ledger в X подтвердил выход блога с позицией компании 15 октября.
Оценки ущерба и находки в Европе
Ончейн-аналитики оценили масштаб хищений примерно в $86–93 млн. Позже появились сообщения, что модули с китайской маркировкой указывают на промышленное производство, а кошельки со шпионскими модулями нашли в европейской рознице. Ledger при этом утверждает, что в проверенных ею партиях из Германии и со складов закладок нет.
Позиция компании сводится к тому, что аппаратная и программная части кошельков остались защищёнными, а атака стала возможной только после того, как устройства вышли из-под контроля производителя. Ужесточение правил для реселлеров и приостановка продаж в Юго-Восточной Азии показывают, где Ledger видит слабое звено.
Ключевым для оценки масштаба остаётся вопрос, найдутся ли модифицированные устройства за пределами региона, указанного компанией. От результатов совместной работы с правоохранителями зависит, удастся ли вернуть часть похищенных средств и закрыть инфраструктуру группы.
Мнение ИИ
С точки зрения машинного анализа данных вопрос «где покупать» превратился в вопрос о длине цепочки между заводом и руками покупателя. Чем она короче, тем меньше звеньев, где можно вскрыть корпус. Проверка Genuine Check здесь не страховка: сама Ledger указывает, что она подтверждает подлинность устройства, но не его физическую историю. Новые правила для партнёров дают ещё один ориентир: Ledger потребовала убрать продукты с полок и витрин, поэтому кошелёк на открытой стойке уже нарушает установленный порядок.
Что надёжнее: громкий статус «авторизованный реселлер» или короткий маршрут от производителя до курьера?
▼
Самые интересные и важные новости на нашем канале в Telegram